Ce guide traite de techniques avancées. Si elle est mal appliquée, cette fonctionnalité peut désactiver complètement l’accès client à votre titre.
Contrôle et structure des stratégies
Les titres utilisent les appels de l’API Admin de PlayFab pour récupérer et mettre à jour les stratégies d’accès. Les deux appels précis que vous utilisez pour définir la stratégie d’accès aux API sont GetPolicy et UpdatePolicy. Pour plus d’informations sur les appels de l’API Admin, consultez Référence de l’API PlayFab. Pour utiliser l’API Admin, vous devez fournir la clé secrète de développeur associée à votre titre. La clé de développeur sert à autoriser votre titre à effectuer des appels à l’API Admin. Pour obtenir des informations sur la récupération de votre clé secrète, consultez Gestion des clés secrètes. Chaque stratégie contient une liste d’énoncés, qui agissent comme des règles pour une ou plusieurs ressources PlayFab. PlayFab définit un ensemble par défaut d’énoncés de stratégie qui autorise toutes les stratégies. Si vous supprimez cet ensemble d’énoncés de stratégie sans le remplacer, votre titre ne pourra pas appeler les API client. Les énoncés de stratégie PlayFab par défaut :- Resource - Une chaîne qui identifie de manière unique une ou plusieurs ressources PlayFab. Pour décrire la ressource d’API, utilisez la convention illustrée ci-dessous.
pfrn:api--/API-GROUP/API-CALLSpécifiez l’API client commeAPI-GROUP:Client,ServerouAdmin. RemplacezAPI-CALLpar un nom d’API commeConfirmPurchase,LoginWithTwitchouReportPlayer. Une chaîne de ressource prend en charge les caractères génériques. La chaîne de ressource suivante correspond à n’importe quelle ressource.pfrn:api--* - Action - Une chaîne qui décrit une opération à effectuer sur la ressource. Utilisez
*pour correspondre à n’importe quelle opération. - Effect - Une chaîne qui spécifie une définition de règle. Utilisez
AllowouDenypour autoriser ou refuser les opérations sur la ressource. - Principal - Une chaîne qui identifie de manière unique la classe de l’utilisateur. Utilisez
*pour correspondre à n’importe quel utilisateur. - Comment - Une chaîne définie par l’utilisateur qui fournit plus d’informations sur l’énoncé de stratégie.
- ApiConditions - Un objet facultatif qui définit des conditions de règle avancées, par exemple le chiffrement et les en-têtes signés.
DeleteCharacterFromUser :
Exemple de stratégie d’accès aux API
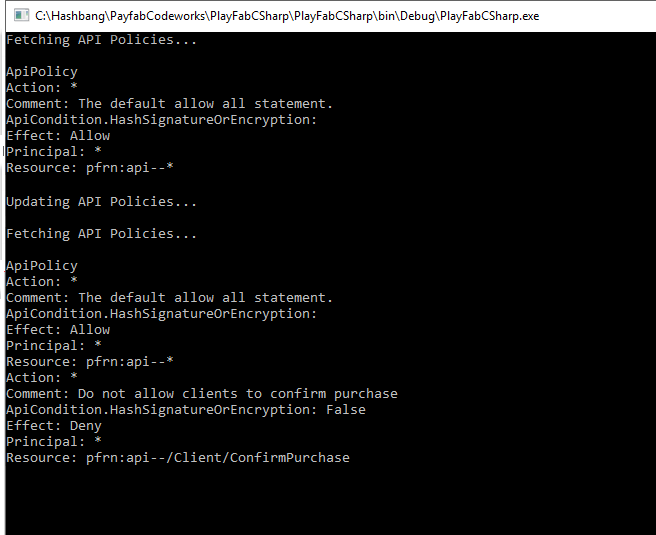
L’exemple de code suivant montre des opérations de base avec les stratégies. Le code effectue les actions suivantes :- Récupère et journalise la stratégie existante.
- Met à jour la stratégie.
- Récupère et journalise de nouveau la stratégie existante.